
如何在 AdsPower 配置动态或静态代理?
从动态账密页或静态 IP 管理取得连接字段,在 AdsPower 自定义代理中检查、保存并验证出口。
只只HTTP技术团队维护更新于 2026年10月7日
AdsPower 支持为不同浏览器环境分别配置代理。本教程带你将只只HTTP代理填入 AdsPower,完成连接检查、保存和出口验证。动态住宅与静态住宅都可以按下方步骤接入。
步骤一:获取只只HTTP代理信息
- 动态住宅:在“动态住宅网络 → 账密认证”选择 HTTP,取得固定主机
us.zzhttp.com、端口7878、完整生成的代理用户名和子账号密码。先确认实名、权益、共享流量、子账号状态以及海外 IPv4 来源符合要求。 - 静态住宅:在“静态住宅网络 → IP 管理”确认实例已交付、可用且未到期,复制该实例实际 IP、端口和独立代理账密。静态采购无需实名认证,不使用动态网关、子账号或客户白名单。
需要完整的获取步骤,可查看账密认证教程或静态住宅首次购买与连接。代理密码与控制台登录密码不同。
步骤二:创建浏览器环境
- 打开并登录 AdsPower 客户端。
- 点击“新建环境”(部分版本名为“新建浏览器”)。
- 填写环境名称、分组等基础信息。已有环境可以进入编辑页修改代理。
步骤三:配置代理
在“代理信息”区域将代理方式设为“自定义”,代理类型选择 HTTP。把刚取得的主机、端口、代理账号和代理密码分别填入对应字段。
| 客户端字段 | 动态住宅填写 | 静态住宅填写 |
|---|---|---|
| 代理类型 | HTTP | HTTP |
| 主机 / IP 地址 | us.zzhttp.com | 实例当前 IP |
| 端口 | 7878 | 实例当前端口 |
| 代理账号 / 用户名 | 控制台生成的完整用户名 | 实例独立用户名 |
| 代理密码 | 对应子账号密码 | 实例独立密码 |
主机字段不带 http://,不粘贴四段连接串;HTTP 代理可以通过 CONNECT 访问 HTTPS 页面。需要 SOCKS5 时先核对客户端账密支持,服务范围为 SOCKS5 TCP。
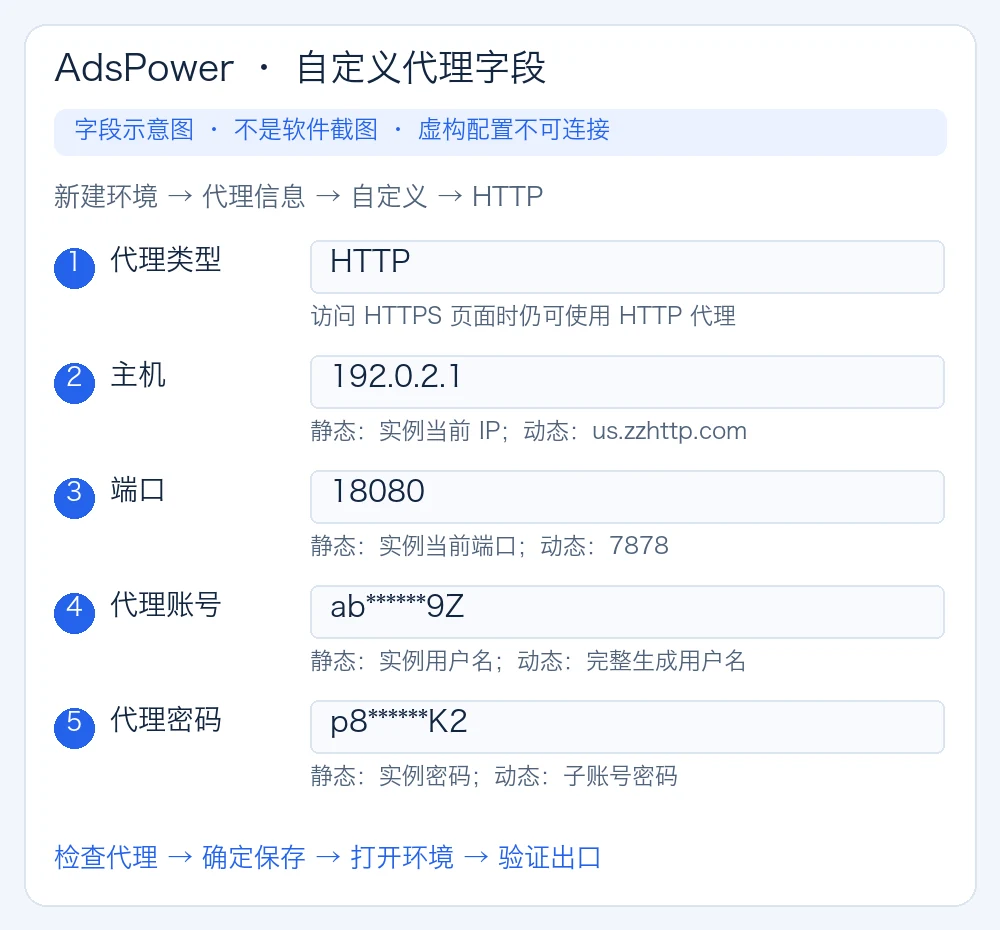
上图为字段示意图,不是 AdsPower 截图。动态、静态都直接填写自己的账密,不需要选择供应商集成或动态代理自动提取入口;“刷新URL”保持为空,不将控制台链接当成刷新地址。
步骤四:检查代理并保存
点击“检查代理”,核对连接结果和返回地区。检查通过后,点击“确定”保存环境。
如果检查失败,先核对代理字段和网络连接,再重新检测。
步骤五:打开浏览器环境
回到环境管理,打开刚保存的环境。之后的验证在这个环境中完成,避免误用普通浏览器的直连页面。
步骤六:验证代理是否生效
- 在未启用代理的浏览器中记录本地公网 IP。
- 在刚启动的代理环境中访问
https://ipinfo.io/json,比较ip,核对country、region与动态选择或静态实例的标称地区。 - 再打开普通 HTTPS 页面,确认 CONNECT 与证书校验正常。
如果检测到的出口与本地 IP 不同,地区也与当前配置大致一致,说明代理已生效。第三方地区定位可能存在偏差。
使用建议
- 为每个浏览器环境保存对应的代理配置,避免混用账密;不同环境并不自动保证不同出口。
- 动态住宅需要短时保持会话时可选择粘性会话,需要按新连接调度时可选择轮换。
- 静态住宅正常有效期内保持同一出口,不需要添加动态会话参数;留意实例到期时间。
常见问题
- 检查失败或超时:核对主机和端口,确认运行设备能够访问该端点;见连接失败排查。
- 认证错误:动态检查完整用户名、子账号、海外 IPv4 来源与权益;静态检查当前实例凭据和有效期,不能通过补配动态白名单解决。见407 排查。
- 出口仍是本地 IP:确认启动的是刚保存的环境,排除扩展、PAC 或其他代理设置覆盖。
- 目标网页拒绝访问:公开检测成功不代表目标网站一定允许请求;目标
403、429与代理认证错误分开处理。 - 不把代理密码、完整连接串或环境导出文件放进截图或工单。修改实例凭据后重新复制并更新客户端。
客户端入口也可参考 AdsPower 官方新建环境说明。
这篇内容解决了你的问题吗?
反馈只用于改进公开文档,不会提交账号或请求信息。